La plupart des marques travaillent avec deux types de données. La donnée tierce (third-party) est achetée ou agrégée à l'extérieur, cookies, courtiers en données, plateformes publicitaires. La donnée propriétaire (first-party) est celle que la marque collecte elle-même, sur son site ou son application. Un troisième type se tient à part : la donnée zero-party, terme introduit par Forrester, désigne l'information qu'un client choisit de partager, délibérément et en connaissance de cause, avec une marque avec laquelle il a décidé de traiter.
La distinction compte plus aujourd'hui qu'il y a quelques années. Le sort des cookies tiers dépend désormais du navigateur, bloqués par défaut dans Safari, cloisonnés site par site dans Firefox, toujours autorisés dans Chrome, qui a renoncé en 2024 à les supprimer, le RGPD et les règles ePrivacy ont rendu la donnée acquise plus difficile à justifier et à utiliser, et les consommateurs sont plus attentifs à la circulation de leurs données. Dans ce contexte, le passeport produit, porté par la réglementation européenne pour des raisons de conformité, ouvre en réalité un canal d'une tout autre nature.
Pourquoi un passeport produit produit de la donnée zero-party
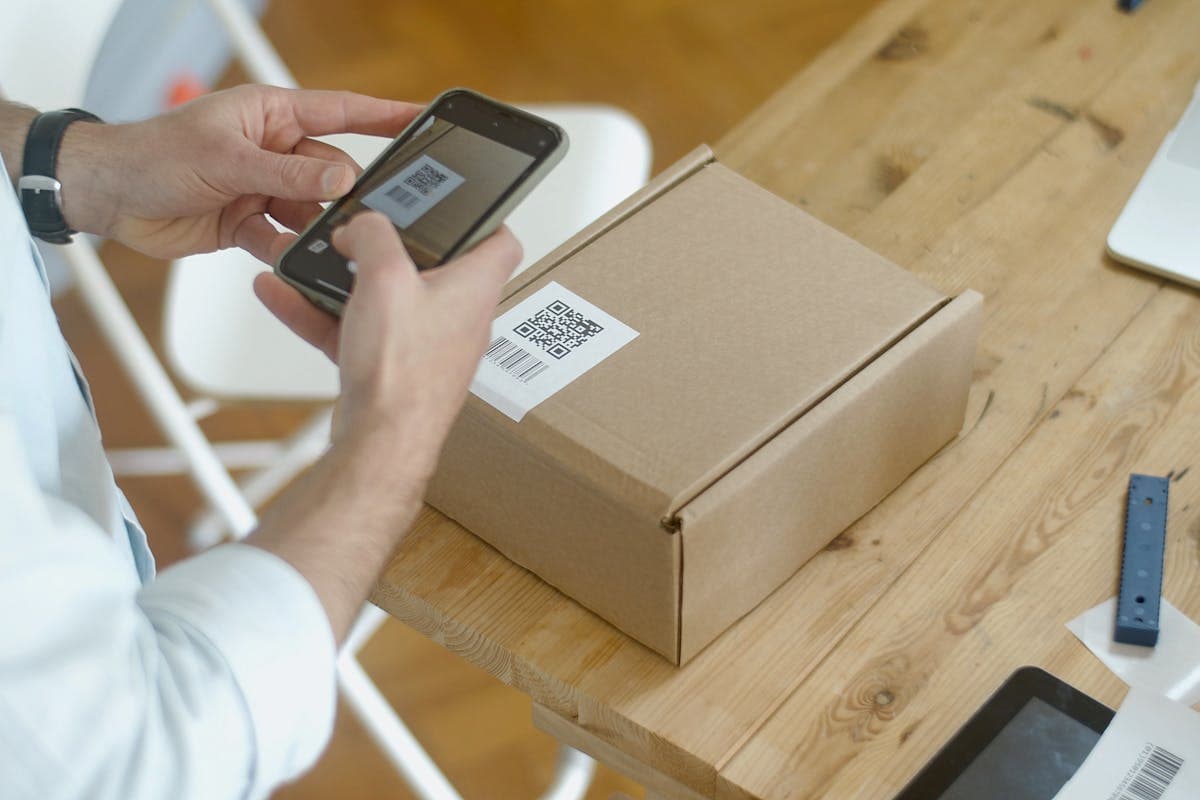
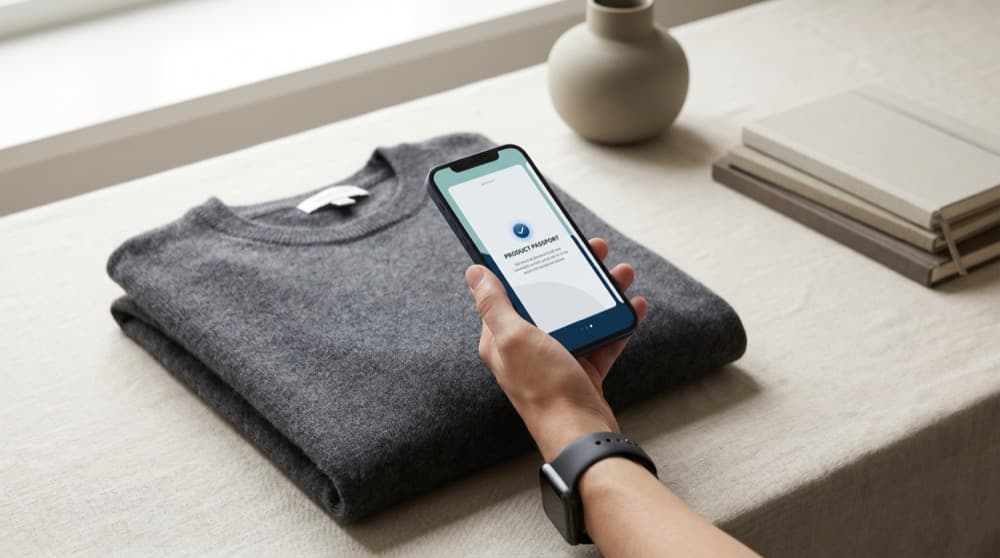
On accède à un passeport numérique de produit en scannant l'article : un QR code ou une puce NFC portée par le produit lui-même. Ce scan est une action que le client engage de son propre fait, après l'achat, en tenant l'objet physique en main. Personne n'a acheté de profil, personne ne l'a suivi de site en site. La relation part du produit qu'il possède.
Quand ce client revendique le produit, l'enregistre comme sien, il choisit de s'y rattacher. Dès lors, tout ce qu'il partage (enregistrement, préférences) est donné volontairement, dans un contexte qu'il comprend. C'est la définition de la donnée zero-party, et le passeport est l'un des rares endroits où elle se génère naturellement au lieu d'être extraite.
Ce que la marque obtient, et ce qu'elle n'obtient pas
Deux choses méritent d'être distinguées. La marque obtient un canal direct, après l'achat, vers les personnes qui possèdent ses produits : la capacité d'authentifier un article, de confirmer la propriété et de le joindre au sujet de ce produit précis. Elle obtient aussi un signal agrégé : où les produits sont scannés, combien sont revendiqués, comment la propriété circule. C'est une donnée first et zero-party que la marque détient elle-même, pas une donnée louée à une plateforme qui peut changer ses règles.
Ce que ce n'est pas, c'est un canal de surveillance. Le passeport est construit autour de paliers d'accès. L'ESPR nomme quatorze catégories d'acteurs qui doivent accéder gratuitement et facilement au passeport, parmi lesquelles les clients, les réparateurs professionnels, les reconditionneurs, les recycleurs, les autorités de surveillance du marché et les autorités douanières (article 11, point b), et il termine cette liste par « et autres acteurs pertinents » : elle est donc ouverte. Le règlement, lui, ne fixe aucun niveau d'accès : il renvoie la répartition des droits aux actes délégués propres à chaque groupe de produits, dont aucun n'est publié à ce jour. Nos six profils sont donc les nôtres, des niveaux par défaut reconfigurables champ par champ, tirés de l'annexe 8 de la méthodologie DPP du Centre commun de recherche de la Commission (JRC145830), un rapport scientifique sans valeur juridique. La donnée du consommateur reste soumise au RGPD, droit d'accès, droit à l'effacement, limites de conservation, anonymisation des IP. Un passeport qui respecterait la lettre du règlement mais se transformerait discrètement en outil de pistage manquerait le sujet, et la loi. La valeur est dans une donnée donnée, cadrée et révocable, pas dans une donnée moissonnée.
La souveraineté de la donnée, concrètement
Le mot « souveraineté » est employé à tout-va. En pratique, il recouvre ici deux choses. Pour la marque, posséder la relation client et la donnée qui la sous-tend, plutôt que dépendre de l'audience et des règles d'un intermédiaire. Pour le client, savoir ce qui est partagé, avec qui, et pouvoir le retirer. L'endroit où la donnée est hébergée en fait partie : notre infrastructure applicative et notre base de données sont hébergées dans l'Union européenne, nos médias et nos sauvegardes en France, et le nombre limité de sous-traitants situés hors UE figure dans notre politique de confidentialité, encadré par les clauses contractuelles types de la Commission européenne ; ce qui est inscrit sur la blockchain publique, en revanche, reste public et ne s'efface pas, et c'est une limite qui compte autant pour la conformité de la marque que pour les droits du client.
Rien de tout cela n'exige du client qu'il comprenne un wallet, un token ou une quelconque mécanique blockchain. La couche on-chain sécurise l'authenticité et la chaîne de propriété en dessous ; la personne qui scanne un produit voit une preuve d'authenticité et un passeport, pas une interface crypto. La souveraineté sur la donnée n'a pas à s'accompagner de friction.
Ce que fait SealTrust
SealTrust relie chaque produit physique à une puce NFC sécurisée (NTAG 424 DNA) ou à un QR code, selon le produit. Un scan vérifie l'authenticité de l'article et ouvre son passeport. Le propriétaire peut revendiquer le produit, et c'est cette revendication qui transforme un scan anonyme en une relation connue et consentie.
Au-dessus, les marques peuvent joindre les propriétaires de leurs produits via un canal de messagerie intégré, fondé uniquement sur la possession, sans listes achetées. Les champs du passeport sont filtrés par audience selon six profils, du public anonyme aux autorités de surveillance du marché. Et le volet donnée du consommateur est traité comme le RGPD l'exige : export (article 15), effacement (article 17), anonymisation des IP et conservation bornée, sur une infrastructure européenne. L'obligation de conformité et le canal de relation sont le même système, pas deux chantiers.
Par où commencer
Traitez le passeport comme plus qu'une case à cocher. Si vous cadrez déjà votre conformité ESPR, vous construisez aussi, que ce soit prévu ou non, un canal de donnée first et zero-party. Les questions à trancher tôt sont simples : quel support de donnée (QR ou NFC) par ligne de produit ; ce que vous voulez permettre aux propriétaires une fois l'article revendiqué ; ce que vous demanderez, ou non, de partager ; et comment régler le consentement et les paliers d'accès pour que le canal reste du bon côté du RGPD. Les marques qui le décident volontairement obtiennent une relation client qu'elles possèdent, au lieu d'un coût de conformité qu'elles ne font qu'absorber.
Envie de regarder le passeport comme un canal de relation client, et pas seulement comme une tâche de conformité ? Contactez-nous.
Sources
- Forrester, origine du concept de « zero-party data » (Fatemeh Khatibloo) : forrester.com
- Règlement (UE) 2016/679 (RGPD), articles 15 et 17 : eur-lex.europa.eu
- CNIL, cookies et autres traceurs : cnil.fr
- Règlement (UE) 2024/1781 (ESPR), passeport numérique de produit : eur-lex.europa.eu
- Méthodologie DPP du Centre commun de recherche de la Commission (JRC145830, annexe 8), rapport scientifique sans valeur juridique dont sont issus nos niveaux d'accès. Le règlement, lui, n'en fixe aucun.